
最終回は、社内ヘルプデスクを本番に公開するための準備です。

「手元では動いたけれど、本番に出すときは何をすればいいの?確認用と本番を分けると言われても、設定が増えて間違えそうで不安です」
結論から言うと、Cloudflare Workers では wrangler.jsonc の env に staging(確認用)と production(本番)を書き分け、DB・ファイル置き場・キューも環境ごとに別にするのが基本です。秘密情報(パスワードの署名に使う値やメール送信の APIキー)は wrangler secret で環境ごとに入れ、入れ忘れはヘルスチェックで分かるようにします。D1 のマイグレーション(=DB の表の作成・変更を順番に当てる仕組み)は、デプロイ(=プログラムを本番の環境に載せること)の前に当てます。
前回は、問い合わせ番号とログ・エラー処理を入れました。詳しくは前回の記事で解説しています。

新しいライブラリのインストールは不要です。
本番に公開する前に、環境を3つに分ける
同じプログラムを、次の3つの環境で動かせるようにします。
| 環境 | 動く場所 | DB・ファイル置き場・キュー | 使い方 |
|---|---|---|---|
| development(開発用) | 手元(wrangler dev)とテスト | 手元だけのもの | 開発とテスト |
| staging(確認用) | Cloudflare | helpdesk-staging など専用 | 本番の前に動きを確かめる |
| production(本番) | Cloudflare(会社のドメイン) | helpdesk-production など専用 | 社員が使う |
Wrangler(=Workers の開発・デプロイ用のコマンド)では、設定ファイルの env の下に環境ごとの設定を書くと、--env staging を付けたときに hono-helpdesk-staging という別の Worker としてデプロイされます。
ここで気をつけたいのは、引き継がれる設定と、引き継がれない設定があることです。
| 引き継がれる | 引き継がれない(環境ごとに書く) |
|---|---|
main・compatibility_date・observability・triggers など | vars・secrets・D1・R2・Queues などのバインディング(=Worker から DB などを使うための結び付け) |
引き継がれない設定を書き忘れると、env.DB などが無い状態で動いてしまいます。
📰 出典:Cloudflare Docs「Environments」
1. wrangler.jsonc に staging と production を書き分ける
トップレベル(env の外)は、手元の開発とテスト用として残し、どの環境かを表す APP_ENV と secrets.required を足します。secrets.required は、必要な秘密情報の名前(値ではありません)を書く項目で、wrangler types がこの名前で型を作り、wrangler dev は値が無いと警告を出します。
📰 出典:Cloudflare Docs「Configuration – Wrangler」
wrangler.jsonc に次の変更を加えます(+ が追加、- が削除)。
<details> <summary>wrangler.jsonc の変更(差分)</summary>
--- a/wrangler.jsonc
+++ b/wrangler.jsonc
@@ -10,12 +10,17 @@
     "head_sampling_rate": 1,
     "issues": { "enabled": true }
   },
+  // 第11回: Worker が必要とする秘密情報の名前(値は書かない)。wrangler types がこの名前で Env の型を作り、
+  // wrangler dev は .dev.vars に無いと警告する。名前付きの環境には引き継がれないので、env ごとにも書く
+  "secrets": { "required": ["SESSION_SECRET", "MAIL_API_KEY"] },
+  // ここから下(トップレベル)は、手元の開発(wrangler dev)とテストで使う設定
   "vars": {
     "APP_NAME": "社内ヘルプデスク",
+    "APP_ENV": "development",
     "MAIL_FROM": "helpdesk@example.com",
     "MAIL_API_URL": "https://mail-api.example.com/v1/send"
   },
-  // 15分ごとに期限超過を調べる(時刻は UTC)
+  // 15分ごとに期限超過を調べる(時刻は UTC)。triggers は名前付きの環境に引き継がれる
   "triggers": { "crons": ["*/15 * * * *"] },
   "queues": {
     "producers": [{ "binding": "NOTIFY_QUEUE", "queue": "helpdesk-notifications" }],
@@ -42,5 +47,75 @@
       "database_id": "00000000-0000-0000-0000-000000000000",
       "migrations_dir": "migrations"
     }
-  ]
+  ],
+  // 第11回: 確認用(staging)と本番(production)。`--env staging` で hono-helpdesk-staging という別の Worker になる。
+  // vars・secrets・D1・R2・Queues は引き継がれないので、環境ごとに全部書く(書き忘れると env.DB などが undefined になる)。
+  // DB・バケット・キューの名前も環境ごとに分け、確認用の操作が本番のデータに触れないようにする
+  "env": {
+    "staging": {
+      "secrets": { "required": ["SESSION_SECRET", "MAIL_API_KEY"] },
+      "vars": {
+        "APP_NAME": "社内ヘルプデスク(確認用)",
+        "APP_ENV": "staging",
+        "MAIL_FROM": "helpdesk-staging@example.com",
+        "MAIL_API_URL": "https://mail-api.example.com/v1/send"
+      },
+      "queues": {
+        "producers": [{ "binding": "NOTIFY_QUEUE", "queue": "helpdesk-notifications-staging" }],
+        "consumers": [
+          {
+            "queue": "helpdesk-notifications-staging",
+            "max_batch_size": 10,
+            "max_batch_timeout": 5,
+            "max_retries": 3,
+            "dead_letter_queue": "helpdesk-notifications-staging-dlq"
+          }
+        ]
+      },
+      "r2_buckets": [{ "binding": "ATTACHMENTS", "bucket_name": "helpdesk-attachments-staging" }],
+      "d1_databases": [
+        {
+          "binding": "DB",
+          "database_name": "helpdesk-staging",
+          // wrangler d1 create helpdesk-staging で表示される ID に置き換える
+          "database_id": "00000000-0000-0000-0000-000000000000",
+          "migrations_dir": "migrations"
+        }
+      ]
+    },
+    "production": {
+      // 本番は workers.dev の URL を止め、会社のドメインだけで公開する(helpdesk.example.com は自社のものに置き換える)
+      "workers_dev": false,
+      "routes": [{ "pattern": "helpdesk.example.com", "custom_domain": true }],
+      "secrets": { "required": ["SESSION_SECRET", "MAIL_API_KEY"] },
+      "vars": {
+        "APP_NAME": "社内ヘルプデスク",
+        "APP_ENV": "production",
+        "MAIL_FROM": "helpdesk@example.com",
+        "MAIL_API_URL": "https://mail-api.example.com/v1/send"
+      },
+      "queues": {
+        "producers": [{ "binding": "NOTIFY_QUEUE", "queue": "helpdesk-notifications-production" }],
+        "consumers": [
+          {
+            "queue": "helpdesk-notifications-production",
+            "max_batch_size": 10,
+            "max_batch_timeout": 5,
+            "max_retries": 3,
+            "dead_letter_queue": "helpdesk-notifications-production-dlq"
+          }
+        ]
+      },
+      "r2_buckets": [{ "binding": "ATTACHMENTS", "bucket_name": "helpdesk-attachments-production" }],
+      "d1_databases": [
+        {
+          "binding": "DB",
+          "database_name": "helpdesk-production",
+          // wrangler d1 create helpdesk-production で表示される ID に置き換える
+          "database_id": "00000000-0000-0000-0000-000000000000",
+          "migrations_dir": "migrations"
+        }
+      ]
+    }
+  }
 }
</details>
- DB・バケット・キューの名前を環境ごとに分ける:確認用の操作が本番のデータに触れないようにします。
database_idは後でwrangler d1 createが表示する値に置き換えます - 本番は
workers_dev: falseにして会社のドメインだけで公開する:custom_domain: trueは、Cloudflare に登録済みのドメインのサブドメインを Worker に割り当てる設定です
wrangler types が SESSION_SECRET と MAIL_API_KEY の型も作るようになったので、第3回と第5回で手で書いた src/env.d.ts を削除します。
rm src/env.d.ts
npx wrangler types
2. secrets の入れ忘れをヘルスチェックで見つける
wrangler secret put で入れる秘密情報は、入れ忘れてもデプロイ自体は成功してしまいます。そこで、必要な値がそろっているかを第10回のヘルスチェック(/api/health)で確かめ、足りないときは 503 を返し、足りない設定の名前だけをログに残します。
新しく src/config.ts を作ります。
// src/config.ts
// 第11回: 環境ごとに渡す値(vars と secrets)が揃っているかを確かめる。
// secrets は wrangler secret put で環境ごとに入れるため、入れ忘れてもデプロイ自体は成功してしまう。
// ヘルスチェックで「足りない」と分かるようにし、デプロイ直後の確認で気づけるようにする
// 型の上では必ずある値でも、入れ忘れると実行時には undefined になるので、ここでは「無いかもしれない」文字列として受け取る
type ConfigEnv = {
  APP_ENV: string
  SESSION_SECRET?: string
  MAIL_API_KEY?: string
  MAIL_FROM?: string
  MAIL_API_URL?: string
}

// 署名の秘密鍵は 32 文字以上(openssl rand -base64 32 で作ると 44 文字になる)
const MIN_SECRET_LENGTH = 32

// 足りない・弱い設定の「名前」だけを返す。値そのものは返さない(ログにも応答にも出さないため)
export const configProblems = (env: ConfigEnv): string[] => {
  const problems: string[] = []
  if (!env.SESSION_SECRET || env.SESSION_SECRET.length < MIN_SECRET_LENGTH) problems.push('SESSION_SECRET')
  if (!env.MAIL_FROM) problems.push('MAIL_FROM')
  if (!env.MAIL_API_URL?.startsWith('https://')) problems.push('MAIL_API_URL')
  // 手元の開発ではメールを送らないこともあるので、MAIL_API_KEY は確認用と本番だけ必須にする
  if (env.APP_ENV !== 'development' && !env.MAIL_API_KEY) problems.push('MAIL_API_KEY')
  return problems
}
ヘルスチェックに組み込みます。応答の environment は、デプロイ直後にどの環境を見ているかを取り違えないためのものです。
src/index.ts に次の変更を加えます(+ が追加、- が削除)。
--- a/src/index.ts
+++ b/src/index.ts
@@ -10,6 +10,7 @@ import { processBatch, type NotificationMessage } from './notify'
 import { detectOverdue } from './sla'
 import { errorFields, log } from './log'
 import { accessLog, handleError, handleNotFound, withRequestId } from './observability'
+import { configProblems } from './config'

 const app = new Hono<AppEnv>()

@@ -23,15 +24,21 @@ app.get('/', (c) => c.text(`${c.env.APP_NAME} は動いています`))

 // D1 にも届くかまで確認するヘルスチェック(監視・デプロイ後の確認に使う)
 // 第10回: D1 に届かないときは 503 を返す。外の監視サービスは「200 以外」で異常と判断できる
+// 第11回: どの環境か(environment)を返し、secrets の入れ忘れも 503 にする(足りない名前はログにだけ残す)
 app.get('/api/health', async (c) => {
+  const problems = configProblems(c.env)
+  if (problems.length > 0) {
+    log('error', 'config_invalid', { request_id: c.get('requestId'), problems: problems.join(',') })
+    return c.json({ status: 'error', environment: c.env.APP_ENV }, 503)
+  }
   try {
     const row = await c.env.DB.prepare('SELECT value FROM app_meta WHERE key = ?')
       .bind('schema_version')
       .first<{ value: string }>()
-    return c.json({ status: 'ok', schemaVersion: row?.value ?? null })
+    return c.json({ status: 'ok', environment: c.env.APP_ENV, schemaVersion: row?.value ?? null })
   } catch (e) {
     log('error', 'health_check_failed', { request_id: c.get('requestId'), ...errorFields(e) })
-    return c.json({ status: 'error' }, 503)
+    return c.json({ status: 'error', environment: c.env.APP_ENV }, 503)
   }
 })
3. 確認用の画面に「本番ではない」帯を出す
取り違えを防ぐため、本番以外では画面の上に帯を出します。
useRequestContext は、jsxRenderer の中から今のリクエスト(c)を取り出す Hono の機能です。
📰 出典:Hono「JSX Renderer Middleware」
src/admin/layout.tsx に次の変更を加えます(+ が追加、- が削除)。
--- a/src/admin/layout.tsx
+++ b/src/admin/layout.tsx
@@ -1,7 +1,7 @@
 // src/admin/layout.tsx
 // 管理画面の共通の枠(HTML の head・上部のバー・ログアウト)。jsxRenderer に渡し、各画面は c.render() で中身だけ返す
-import { jsxRenderer } from 'hono/jsx-renderer'
-import type { SessionUser } from '../auth'
+import { jsxRenderer, useRequestContext } from 'hono/jsx-renderer'
+import type { AppEnv, SessionUser } from '../auth'

 // c.render(中身, { title, user }) の2つ目の引数の型を決める(Hono の ContextRenderer を広げる)
 declare module 'hono' {
@@ -10,6 +10,19 @@ declare module 'hono' {
   }
 }

+// 第11回: 本番以外では、画面の上に「どの環境か」の帯を出す(確認用の画面で本番のつもりの操作をしないため)
+const ENV_LABELS: Record<string, string> = { development: '開発用', staging: '確認用(staging)' }
+
+const EnvBanner = () => {
+  const c = useRequestContext<AppEnv>()
+  const label = ENV_LABELS[c.env.APP_ENV]
+  return label ? (
+    <div class="env-banner" role="note">
+      {label}の環境です。本番のデータではありません
+    </div>
+  ) : null
+}
+
 export const renderer = jsxRenderer(({ children, title, user }) => (
   <html lang="ja">
     <head>
@@ -19,6 +32,7 @@ export const renderer = jsxRenderer(({ children, title, user }) => (
       <link rel="stylesheet" href="/admin/admin.css" />
     </head>
     <body>
+      <EnvBanner />
       <header class="top-app-bar">
         <h1>社内ヘルプデスク</h1>
         {user && (
帯の色は、Material 3 の色の役割(color roles)の tertiary container(=主な色と区別して目立たせたいところの色)です。第8回の配色の変数を使うので、暗い表示でも読めます。
src/admin/styles.ts に次の変更を加えます(+ が追加、- が削除)。
--- a/src/admin/styles.ts
+++ b/src/admin/styles.ts
@@ -64,6 +64,11 @@ body {
   min-height: 64px; padding: 8px 16px;
   background: var(--md-sys-color-surface-container);
 }
+.env-banner {
+  padding: 8px 16px; font-size: 14px; line-height: 20px; font-weight: 500;
+  background: var(--md-sys-color-tertiary-container);
+  color: var(--md-sys-color-on-tertiary-container);
+}
 .top-app-bar h1 { flex: 1; margin: 0; font-size: 22px; line-height: 28px; font-weight: 500; }
 main { max-width: 960px; margin: 0 auto; padding: 24px 16px 48px; }
 h2 { font-size: 28px; line-height: 36px; font-weight: 500; margin: 0 0 16px; }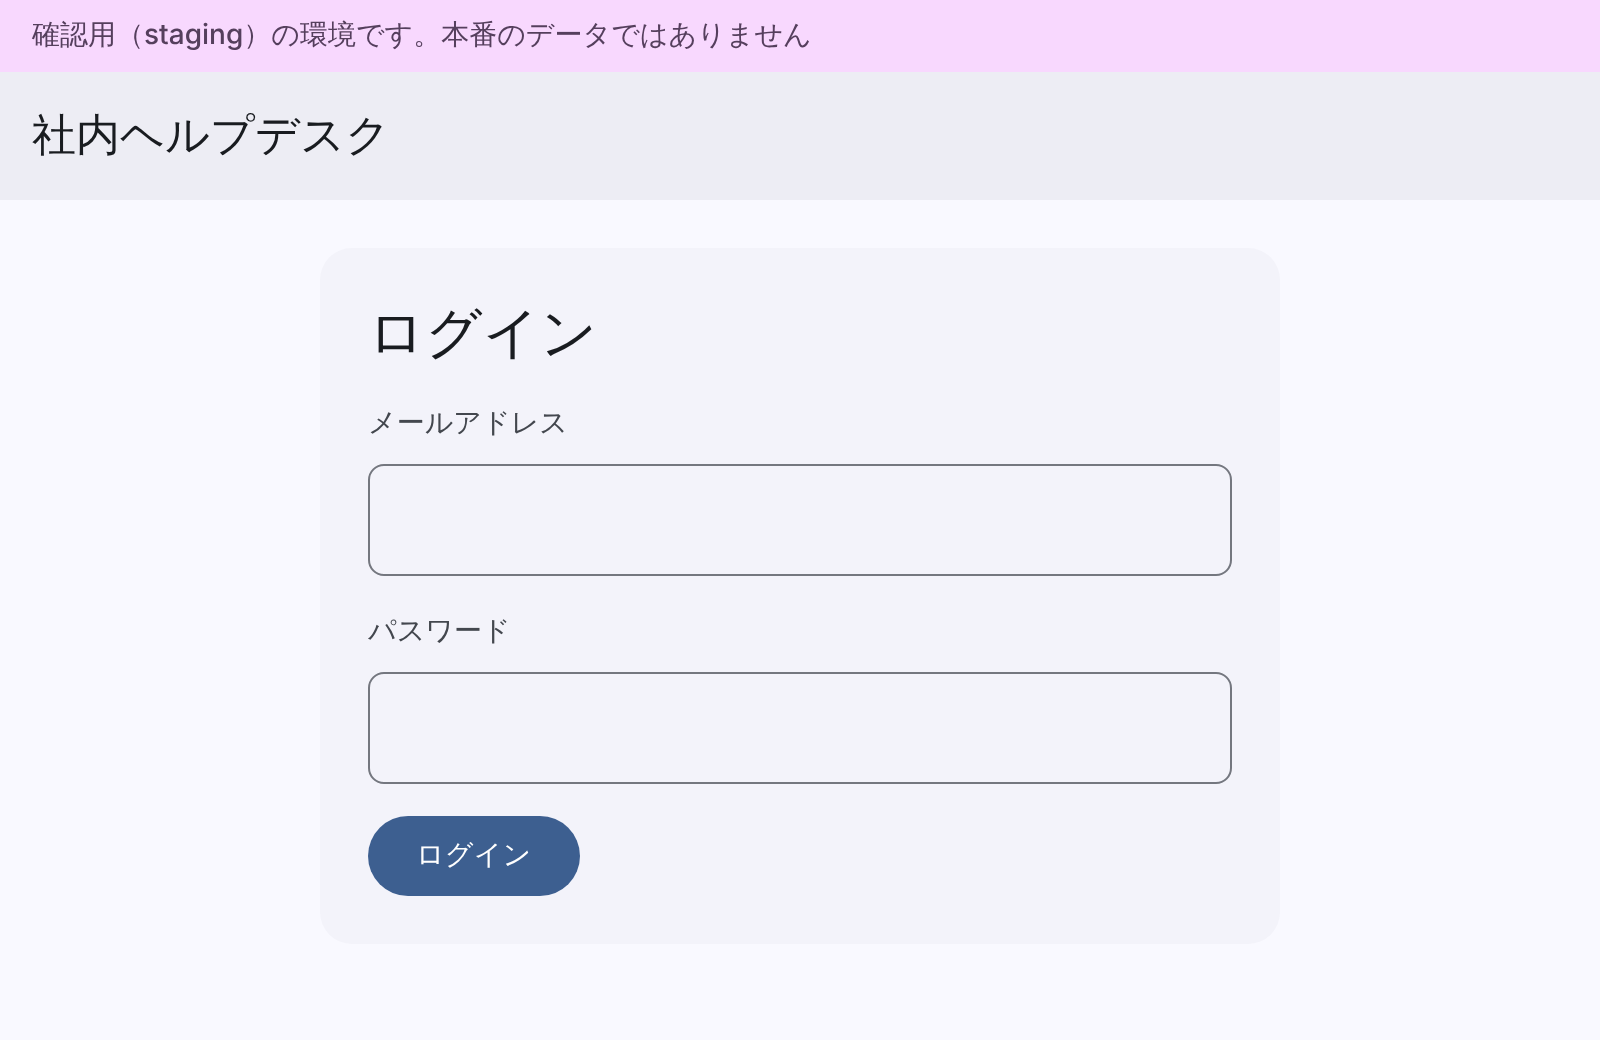
※ 開発環境(wrangler dev --env staging)での確認画面です。
4. デプロイのコマンドを npm scripts にまとめる
打ち間違いを防ぐため、デプロイとマイグレーションは環境の名前つきで npm scripts にまとめます。--env の無い wrangler deploy は消します(手元用の設定がデプロイされてしまうため)。
package.json に次の変更を加えます(+ が追加、- が削除)。
--- a/package.json
+++ b/package.json
@@ -5,11 +5,15 @@
   "type": "module",
   "scripts": {
     "dev": "wrangler dev",
-    "deploy": "wrangler deploy",
     "typecheck": "tsc --noEmit",
     "test": "vitest run",
     "cf-typegen": "wrangler types",
-    "test:all": "npm run typecheck && npm test"
+    "test:all": "npm run typecheck && npm test",
+    "check:deploy": "wrangler deploy --dry-run --env staging --outdir dist/staging && wrangler deploy --dry-run --env production --outdir dist/production",
+    "db:migrate:staging": "wrangler d1 migrations apply DB --remote --env staging",
+    "db:migrate:production": "wrangler d1 migrations apply DB --remote --env production",
+    "deploy:staging": "wrangler deploy --env staging",
+    "deploy:production": "wrangler deploy --env production"
   },
   "dependencies": {
     "@hono/zod-validator": "^0.9.1",
check:deploy は、Cloudflare につながずに Worker を組み立てるところまで試す(--dry-run)コマンドで、各環境に付くバインディングの一覧が表示されます。
環境ごとの手元用の秘密情報のファイル(.dev.vars.staging など)と出力先の dist を git に入れないよう、.gitignore に次の変更を加えます(+ が追加、- が削除)。
--- a/.gitignore
+++ b/.gitignore
@@ -1,4 +1,6 @@
 node_modules
 .wrangler
-.dev.vars
+.dev.vars*
+.env*
 worker-configuration.d.ts
+dist
5. テストで確かめる
ヘルスチェックの応答に environment が増えたので、これまでのテストの期待値を直します。
test/health.test.ts に次の変更を加えます(+ が追加、- が削除)。
--- a/test/health.test.ts
+++ b/test/health.test.ts
@@ -11,6 +11,6 @@ describe('ヘルスチェック', () => {
   it('/api/health が D1 のスキーマ版を返す', async () => {
     const res = await SELF.fetch('http://example.com/api/health')
     expect(res.status).toBe(200)
-    expect(await res.json()).toEqual({ status: 'ok', schemaVersion: '1' })
+    expect(await res.json()).toEqual({ status: 'ok', environment: 'development', schemaVersion: '1' })
   })
 })
test/observability.test.ts に次の変更を加えます(+ が追加、- が削除)。
--- a/test/observability.test.ts
+++ b/test/observability.test.ts
@@ -111,7 +111,7 @@ describe('ログ', () => {
     } as unknown as D1Database
     const res = await app.request('/api/health', {}, { ...env, DB: brokenDb })
     expect(res.status).toBe(503)
-    expect(await res.json()).toEqual({ status: 'error' })
+    expect(await res.json()).toEqual({ status: 'error', environment: 'development' })
     expect(logged(error, 'health_check_failed')).toHaveLength(1)
   })
新しく test/deploy-config.test.ts を作ります。app.request の3つ目の引数に値を差し替えた env を渡し、「本番で secrets を入れ忘れたとき」を再現します。
// test/deploy-config.test.ts
// 第11回: 環境ごとの設定の確かめ方(secrets の入れ忘れ・どの環境かの表示)
import { env } from 'cloudflare:test'
import { afterEach, describe, expect, it, vi } from 'vitest'
import { configProblems } from '../src/config'
import { app } from '../src/index'

afterEach(() => vi.restoreAllMocks())

const good = {
  APP_ENV: 'production',
  SESSION_SECRET: 'x'.repeat(44),
  MAIL_API_KEY: 'dummy-key',
  MAIL_FROM: 'helpdesk@example.com',
  MAIL_API_URL: 'https://mail-api.example.com/v1/send',
} as const

describe('configProblems(設定の不足を名前で返す)', () => {
  it('揃っていれば空', () => {
    expect(configProblems(good)).toEqual([])
  })

  it('SESSION_SECRET が無い・短いときは名前を返す', () => {
    expect(configProblems({ ...good, SESSION_SECRET: '' })).toEqual(['SESSION_SECRET'])
    expect(configProblems({ ...good, SESSION_SECRET: 'short-secret' })).toEqual(['SESSION_SECRET'])
  })

  it('MAIL_API_KEY は確認用と本番だけ必須(手元の開発では無くてよい)', () => {
    expect(configProblems({ ...good, APP_ENV: 'staging', MAIL_API_KEY: '' })).toEqual(['MAIL_API_KEY'])
    expect(configProblems({ ...good, APP_ENV: 'development', MAIL_API_KEY: '' })).toEqual([])
  })

  it('メール API の URL は https だけを認める', () => {
    expect(configProblems({ ...good, MAIL_API_URL: 'http://mail-api.example.com' })).toEqual(['MAIL_API_URL'])
  })
})

describe('ヘルスチェックで環境と設定を確かめる', () => {
  it('どの環境かを返す', async () => {
    const res = await app.request('/api/health', {}, { ...env, APP_ENV: 'staging', MAIL_API_KEY: 'dummy-key' })
    expect(res.status).toBe(200)
    expect(await res.json()).toMatchObject({ status: 'ok', environment: 'staging' })
  })

  it('secrets の入れ忘れは 503 にし、足りない名前だけをログに残す(値は残さない)', async () => {
    const error = vi.spyOn(console, 'error').mockImplementation(() => {})
    const weak = 'too-short-secret'
    const res = await app.request('/api/health', {}, { ...env, APP_ENV: 'production', SESSION_SECRET: weak })
    expect(res.status).toBe(503)
    expect(await res.json()).toEqual({ status: 'error', environment: 'production' })
    const entries = error.mock.calls.map((args) => args[0] as Record<string, unknown>)
    expect(entries).toContainEqual(expect.objectContaining({ event: 'config_invalid', problems: 'SESSION_SECRET,MAIL_API_KEY' }))
    expect(JSON.stringify(entries)).not.toContain(weak)
  })
})

describe('管理画面の環境の帯', () => {
  it('開発用・確認用では帯を出す', async () => {
    const dev = await (await app.request('/admin/login', {}, env)).text()
    expect(dev).toContain('開発用の環境です')
    const staging = await (await app.request('/admin/login', {}, { ...env, APP_ENV: 'staging' })).text()
    expect(staging).toContain('確認用(staging)の環境です')
  })

  it('本番では帯を出さない', async () => {
    const html = await (await app.request('/admin/login', {}, { ...env, APP_ENV: 'production' })).text()
    expect(html).toContain('<form method="post" action="/admin/login">')
    expect(html).not.toContain('env-banner')
  })
})
型チェックとテスト、デプロイの組み立ての確認を実行します。
npx wrangler types
npm run typecheck
npm test
npm run check:deploy
テスト中の Missing required secrets の警告は、値を vitest.config.ts から渡しているので問題ありません。check:deploy では、env.DB (helpdesk-staging) のように環境ごとの名前が出ることを確かめます。
staging の r2_buckets を消して試すと、次の警告が出ます。処理は止まらないので、警告が無いことを毎回確かめます。
- "r2_buckets" exists at the top level, but not on "env.staging".
This is not what you probably want, since "r2_buckets" is not inherited by environments.手元でも、.dev.vars.staging に SESSION_SECRET だけを書いて npx wrangler dev --env staging で起動すると、/api/health が 503 を返し、ログに config_invalid が残ることを確かめられます。
6. Cloudflare に確認用と本番を作ってデプロイする手順
ここからは Cloudflare のアカウントでの作業です。この連載の環境では、実環境への作成・デプロイは確認できていません。コマンドは執筆時点(2026年11月)の公式ドキュメントと --help で確かめたものです。先に npx wrangler login でログインします。
確認用(staging)のリソースを作る
D1・R2・キューを作ります。D1 を作ると表示される database_id を、wrangler.jsonc の env.staging に書き写します。
npx wrangler d1 create helpdesk-staging
npx wrangler r2 bucket create helpdesk-attachments-staging
npx wrangler queues create helpdesk-notifications-staging
npx wrangler queues create helpdesk-notifications-staging-dlq
秘密情報を入れる
署名に使う値はその場で作り、画面にも履歴にも残らないようパイプ(|)で渡します。メール送信の APIキーは対話の入力で貼り付けます。
openssl rand -base64 32 | npx wrangler secret put SESSION_SECRET --env staging
npx wrangler secret put MAIL_API_KEY --env stagingマイグレーションを当ててからデプロイする
順番は「マイグレーション → デプロイ」です(まだ無い列を使うエラーを防ぐため)。
npm run db:migrate:staging
npm run deploy:staging
デプロイが終わったら、表示された URL の /api/health を開き、{"status":"ok","environment":"staging",...} が返ることを確かめます。最初の管理者は、第3回で作った scripts/make-admin-sql.mjs の SQL を --remote --env staging で当てて作ります。
read -rs ADMIN_PASSWORD && export ADMIN_PASSWORD
node scripts/make-admin-sql.mjs admin@example.com 管理者 \
  | npx wrangler d1 execute DB --remote --env staging --file=/dev/stdin
unset ADMIN_PASSWORD
read -rs は、入力を画面に出さずに変数に入れるシェルの機能です。確認用で一通りの操作を確かめたら、staging を production に置き換えて同じ手順を行います。本番では、routes のドメインが Cloudflare に登録されている必要があります。
うまくいかなかったときの戻し方
- プログラムを戻す:
npx wrangler rollback --env productionで前の版に戻せます。ただし D1 のデータや表の形は戻りません - データを戻す:D1 の Time Travel(=過去の時点に DB を戻す機能)で、Paid プランなら30日、Free プランなら7日以内の時点に戻せます。その後に入ったデータは消えます
そのため、列を消すマイグレーションは、プログラムがその列を使わなくなった後に分けて当てるのが安全です。
📰 出典:Cloudflare Docs「Rollbacks」
📰 出典:Cloudflare Docs「Time Travel and backups」
費用の見当:小さな社内ツールなら、まずは月5ドルの枠から
Cloudflare の料金ページ(2026年11月時点)の内容です。米ドル・税別で、改定で変わります。
| サービス | Free プラン | Workers Paid プラン(月 $5 から) |
|---|---|---|
| Workers | 1日10万リクエスト、1回あたり CPU 時間 10ms まで | 月1,000万リクエスト・CPU 時間 3,000万ms まで込み |
| D1 | 1日500万行の読み取り・10万行の書き込み、合計 5GB | 月250億行の読み取り・5,000万行の書き込み、5GB まで込み |
| R2 | 月 10GB の保存まで無料。転送料は無料 | 同左。超えた分は 1GB あたり月 $0.015 |
| Queues | 1日1万回の操作まで | 月100万回の操作まで込み |
| Workers Logs | 1日20万件・3日保存 | 月2,000万件込み・7日保存 |
問い合わせが1日数十件・画面の表示が1日数千回という規模なら、どの項目も Paid プランの込みの範囲に収まる見込みで、Cloudflare の費用は月 $5 程度からと見ておけます。別にメール送信とドメインの費用がかかります。
業務で使うなら Paid プランを前提に考えるのが無難です。ログインのパスワードの確認(第3回の PBKDF2)は CPU 時間を使うため、Free プランの「1回 10ms」の上限に当たる可能性があります(この連載の環境では実測できていません)。また、Workers Logs は 2026年12月1日から料金体系が変わると料金ページに書かれています。
本番で困らないための注意点
- 確認用と本番で同じ値を使い回さない:
SESSION_SECRETが同じだと、確認用のログインの印(Cookie)が本番でも通るおそれがあります .dev.vars.stagingがあると.dev.varsは読まれない:必要な値はすべて.dev.vars.stagingに書きます- 本番の入口を社員に絞る:Cloudflare Access(=社員のアカウントで確かめてから通す仕組み)を前に置くと、ログイン画面そのものを外から見えなくできます。管理画面での設定のため、この連載では扱っていません
- デプロイを人の手順に頼りすぎない:GitHub Actions などの CI(=自動で確認・反映する仕組み)から、テスト → マイグレーション → デプロイの順に流すと抜けが減ります。CI に渡す API トークンは必要な権限だけに絞ります
発注者向けメモ:「公開して終わり」にしないための確認点
本番への公開は、公開後に安全に直し続けられるかが決まる作業でもあります。開発会社に頼むときは、次の点を確認しておくと安心です。
- ☐ 確認用(staging)と本番の環境が分かれていて、DB やファイル置き場も別になっているか
- ☐ 秘密情報(APIキー・署名の値)を、誰が・どこに・どうやって入れるか。退職や委託先の変更のときに入れ替えられるか
- ☐ Cloudflare のアカウントの持ち主は自社か。開発会社のアカウントで動かす場合、契約が終わったときにどう引き継ぐか
- ☐ 公開後に不具合が出たとき、プログラムとデータをどこまで戻せるか(戻せる期間と、戻すと消えるもの)
- ☐ 月々の費用の見込みと、利用が増えたときに増える項目
開発会社への質問例です。
- 「本番の前に、確認用の環境で私たちが操作を確かめる期間はありますか?」
- 「DB の形を変えるとき、元に戻せなくなる作業はありますか?」
工数が増えやすいのは、社内のログイン(Google Workspace など)との連携、CI での自動デプロイ、監査のための操作記録を求める場合です。金額は依頼先の見積もりで確認してください。
まとめ:連載を振り返って
この回のポイントは次の3つです。
vars・secrets・D1・R2・Queues は環境に引き継がれないので、環境ごとに全部書き、--dry-runの一覧で確かめる- 秘密情報は
wrangler secretで環境ごとに入れ、入れ忘れはヘルスチェックの 503 で気づけるようにする - マイグレーションはデプロイの前に当てる。プログラムは戻せてもデータの形は戻らないことを前提に、変更を分けて当てる
第0回から12回をかけて、Hono と Cloudflare Workers(D1・R2・Queues・Cron Triggers)で、サーバーを持たない社内ヘルプデスクを作りました。技術選びや発注の検討に役立てていただければ幸いです。
この連載の記事一覧
この記事は連載「Honoで作る社内ヘルプデスク」の1回です。連載のほかの回は次のとおりです(連載の一覧ページ)。
- 【Honoで作る社内ヘルプデスク 第0回】連載の全体像と、Hono+Cloudflare Workersの雛形を動かす
- 【Honoで作る社内ヘルプデスク 第1回】チケット登録APIを作る:D1のマイグレーションとZodの入力チェック
- 【Honoで作る社内ヘルプデスク 第2回】チケットの一覧と状態遷移を作る:ページングと「戻せない状態」のルール
- 【Honoで作る社内ヘルプデスク 第3回】ログインと権限を付ける:パスワードの保存・Cookie・「社員/担当者/管理者」の線引き
- 【Honoで作る社内ヘルプデスク 第4回】添付ファイルを R2 に保存する:種類・大きさの制限とダウンロード権限
- 【Honoで作る社内ヘルプデスク 第5回】通知メールをCloudflare Queuesで非同期に送る
- 【Honoで作る社内ヘルプデスク 第6回】コメントと担当者の割り当て、変更の履歴を残す
- 【Honoで作る社内ヘルプデスク 第7回】期限超過をCron Triggersで検知する:対応期限(SLA)と二重通知の防ぎ方
- 【Honoで作る社内ヘルプデスク 第8回】管理画面をHonoのJSXで作る:サーバー側描画とフォーム、CSRF対策
- 【Honoで作る社内ヘルプデスク 第9回】hono/clientで型安全にAPIを呼ぶ:ルートの型を共有して呼び間違いを防ぐ
- 【Honoで作る社内ヘルプデスク 第10回】ログとエラー処理・監視:Workers Logsと問い合わせ番号で「何が起きたか」を追えるようにする
- 【Honoで作る社内ヘルプデスク 第11回】本番に公開する:staging と production の分け方・wrangler secret・D1 マイグレーションと費用の見当(この記事)







